 Bulldog's House
시리즈
논문 요약
ICS(산업 제어 시스템) 보안 연구를 정리합니다. 각 글은 문제 · 방법 · 결과 요약으로 시작합니다.
2글
ICS 보안분야
01
RoBERTa Quadrant Mapping 기반 ICS 독점 프로토콜 이상 탐지
- 문제
- 제조사마다 통신 방식이 달라 바이트의 의미를 현장마다 정의하기 어렵고, 공격 라벨 데이터도 거의 없습니다.
- 방법
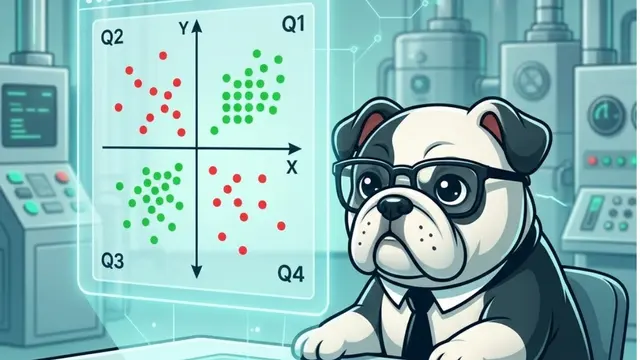
- 평소 패킷과 평소 로그만으로 RoBERTa를 각각 학습하고, 두 이상 점수를 네 칸 지도(사분면)에 올립니다.
- 결과
- 형식은 정상이고 값만 조작한 공격(FDIA)이 “패킷 정상 · 로그 이상”인 Q2에 모여, 패킷만으로는 놓칠 공격을 로그가 잡았습니다.
02
RoBERTa 기반 ICS 프로토콜 퍼징 입력 생성 및 제어 기법
- 문제
- Modbus/TCP처럼 형식이 엄격한 통신에서는 무작위 변이가 입구에서 걸러지고, 규격서 기반 템플릿은 손이 많이 갑니다.
- 방법
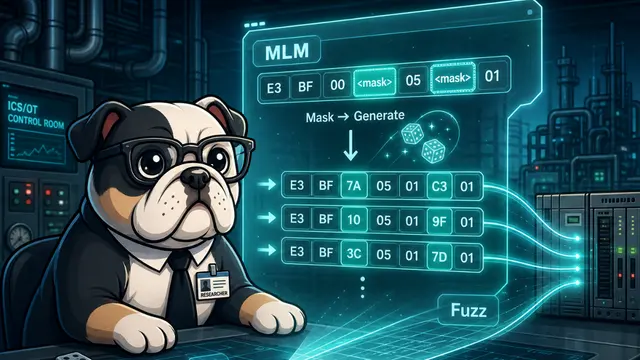
- 정상 패킷만으로 RoBERTa를 학습해 빈칸(<mask>)을 채워 새 패킷을 만들고, 온도로 변이 강도를 조절합니다.
- 결과
- 규격서 기반보다 서버 안쪽을 더 깊고 다양하게 검사했고, 랜덤 변이보다 형식을 지키며 의미 있게 탐색했습니다.
↔ 두 글은 이어집니다. 퍼징 연구는 이상 탐지 연구와 같은 1바이트 = 1토큰 방식으로 바이트 자리를 유지합니다.